Sandboxes
Ambientes isolados onde o Terminal pode executar comandos com segurança.
Painel Admin → Sandboxes ·
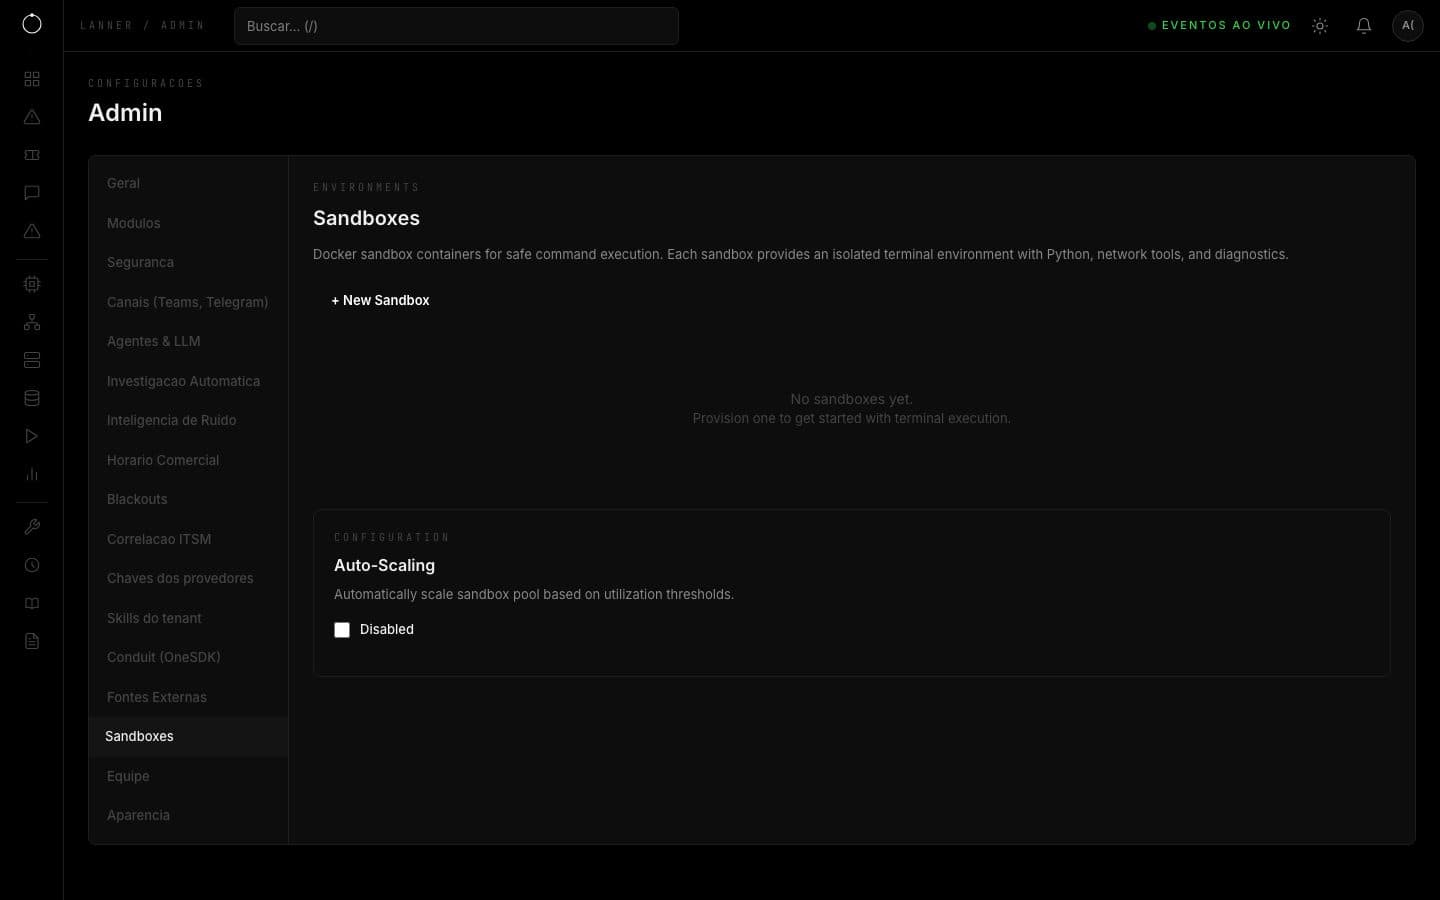
Aba Sandboxes.
-
- New Sandbox: nome, imagem (Ubuntu Full, CentOS Ops, Alpine Light), CPU (0,5 a 4 núcleos) e memória (128 a 4.096 MB). Clique em Provision.
- Cada sandbox tem terminal web interativo, em tempo real: o que você digita vai direto ao sandbox e a saída aparece na hora. Também tem logs, Start, Stop e Destroy. O status pode ser Running, Busy, Stopped, Provisioning ou Error.
Isolamento
- Os comandos rodam com um usuário sem privilégios.
- O sistema de arquivos é somente leitura, exceto a área temporária.
- A elevação de privilégios é bloqueada e as capacidades do sistema são removidas.
- CPU, memória e número de processos têm limites.
- Rede: o sandbox nasce sem acesso à rede. O administrador pode liberar destinos específicos (endereço e porta); qualquer outro destino é recusado e registrado. Assim os comandos não alcançam o ambiente de produção.
Provisionamento e escala automática
Os sandboxes são criados e removidos sob demanda. Em Auto-Scaling, o administrador define:
- o número mínimo e máximo de sandboxes (1 a 10);
- o nível de uso a partir do qual o pool cresce;
- o tempo ocioso para remover um sandbox (5 a 120 min);
- o intervalo entre ajustes (1 a 30 min).
O pool cresce quando a demanda sobe e encolhe quando os sandboxes ficam ociosos.
Para o Terminal usar o sandbox, escolha o modo Sandbox na configuração da skill (veja Skills).