Usuários, perfis e times
Controle quem acessa a plataforma, o que cada pessoa pode fazer e sobre quem ela tem autoridade.
O acesso à plataforma é controlado por perfis. Cada perfil reúne um conjunto de permissões (o que a pessoa pode ver e fazer em cada recurso) e uma autoridade (sobre quem ela pode agir: atribuir perfis, desativar acessos, gerenciar times). Os times agrupam pessoas que trabalham juntas, e o que for concedido ao time vale para todos os membros.
Tudo fica em Configurações de admin → Gestão de acesso: Usuários, Roles e Times.
Perfis
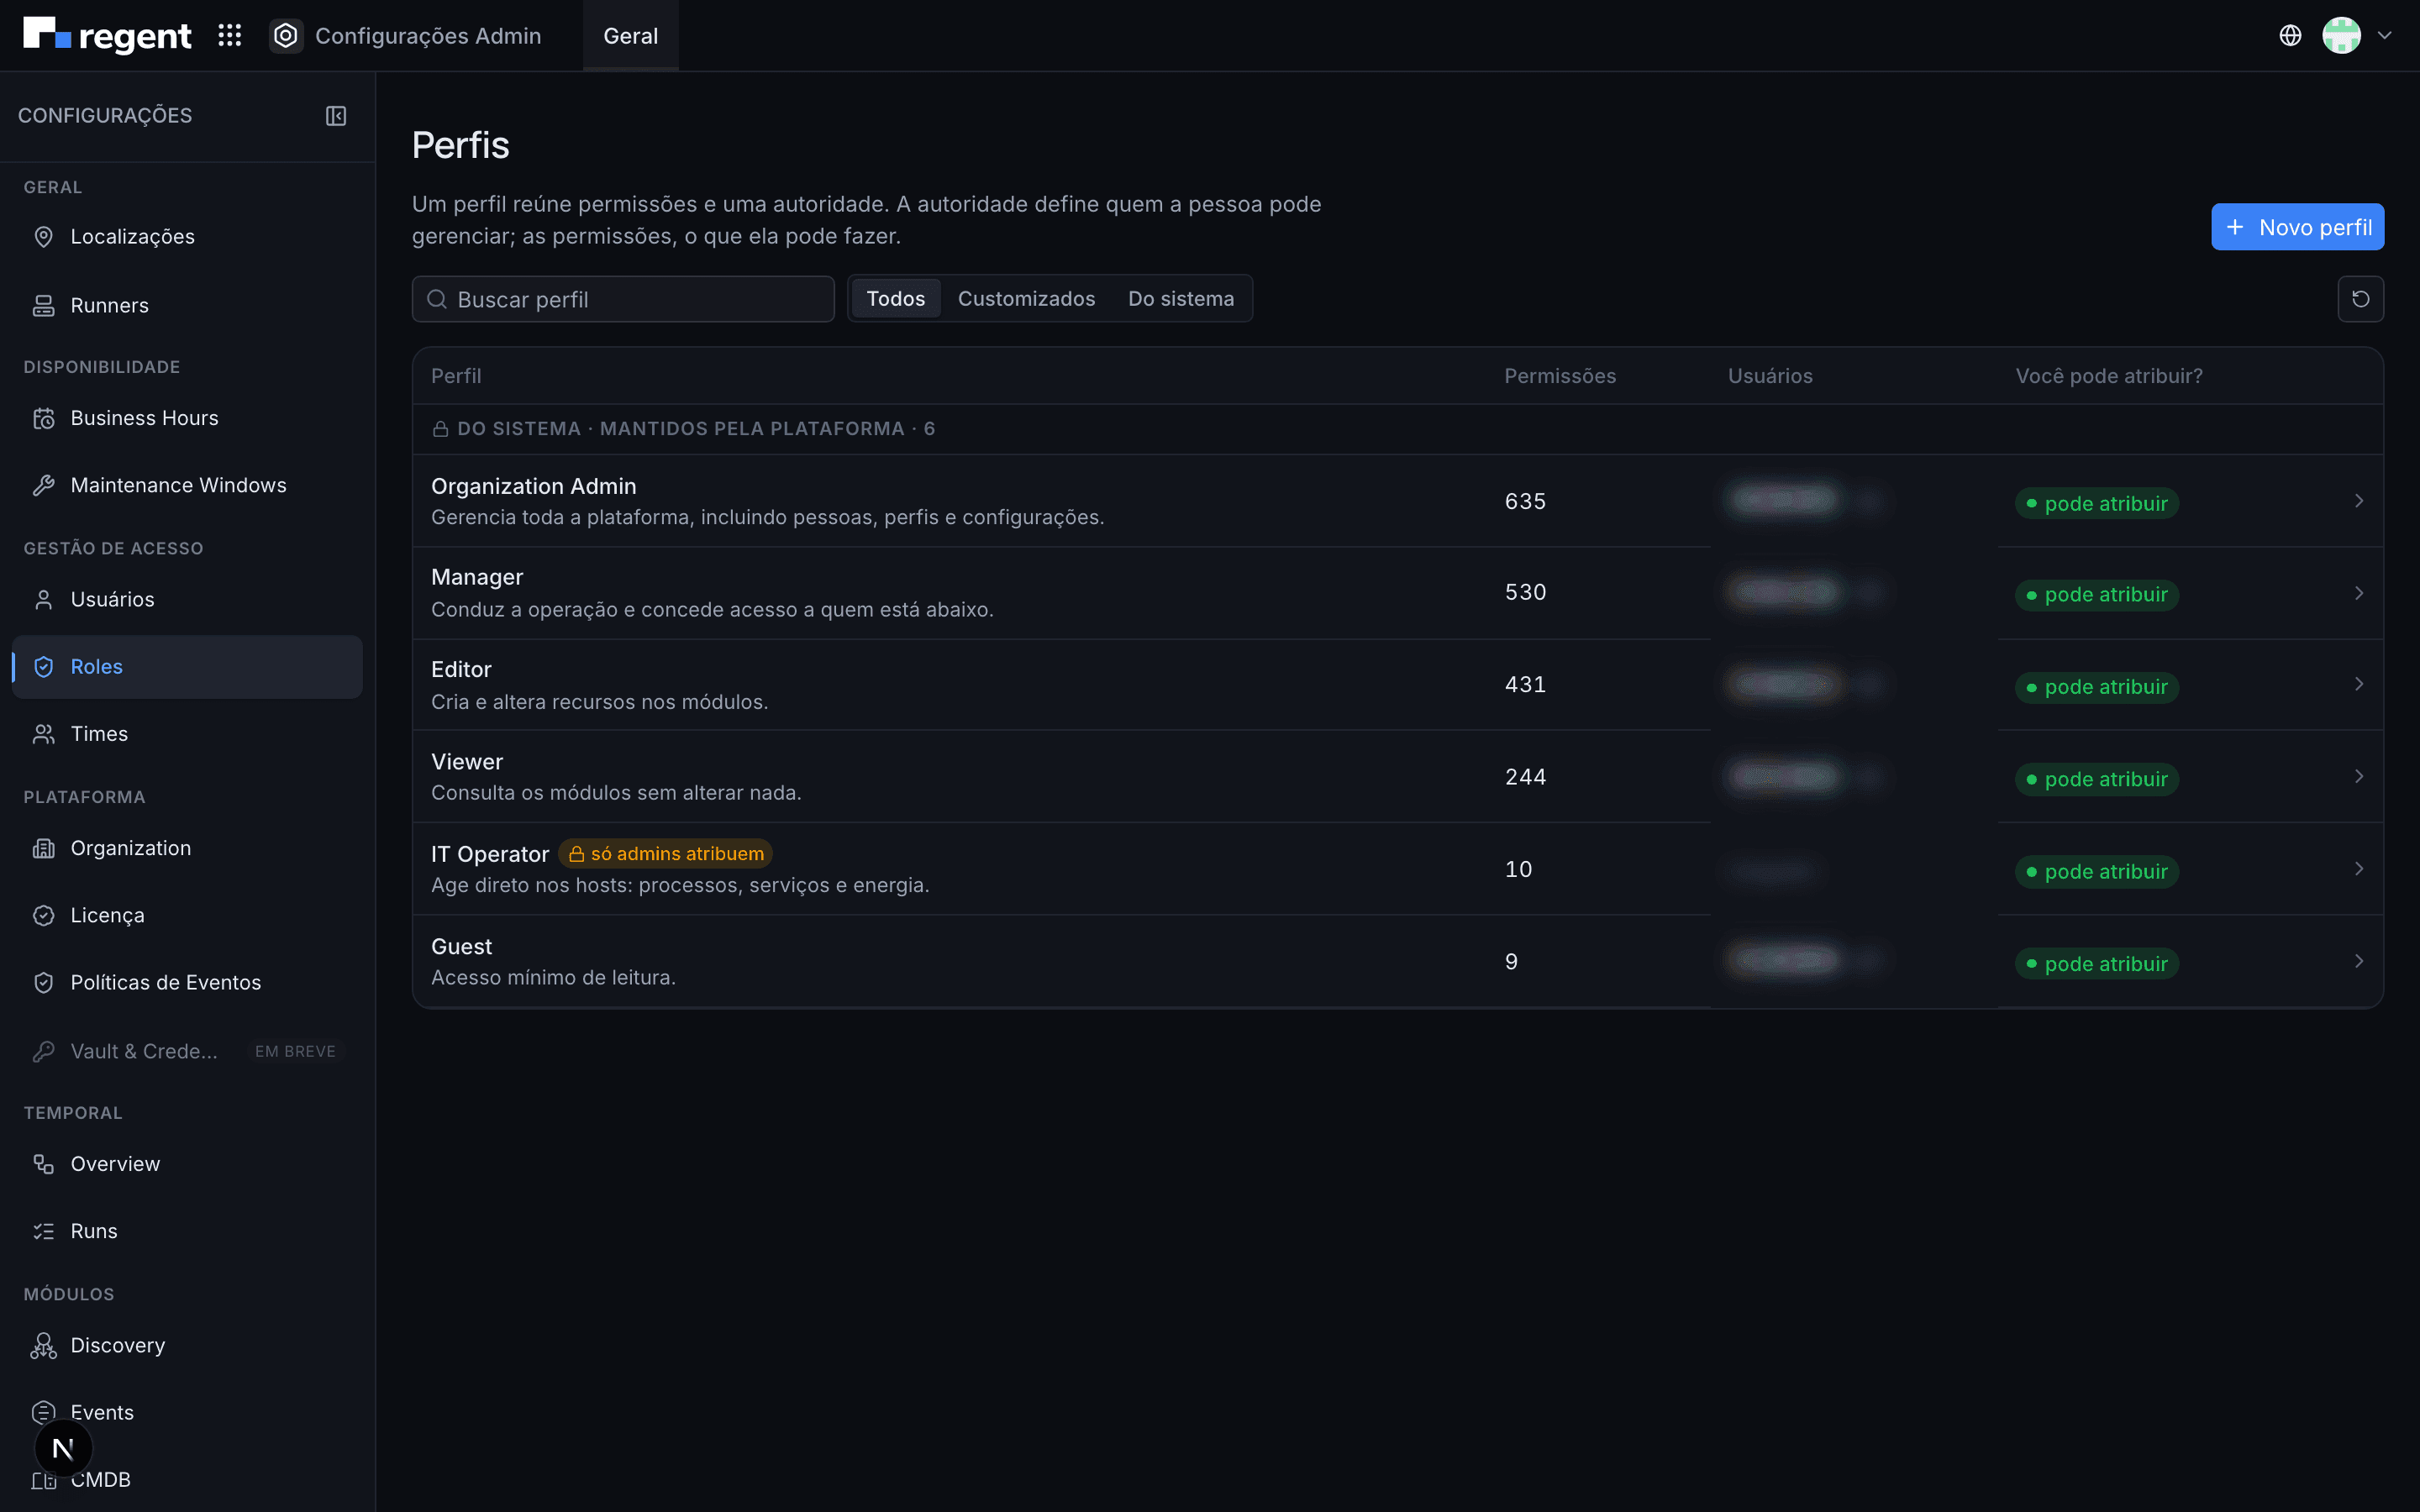
A página Perfis separa os perfis Do sistema, mantidos e atualizados pela plataforma a cada versão, dos Customizados, criados pela sua organização. Para cada um, mostra quantas Permissões tem, quantos Usuários o recebem e se Você pode atribuir? esse perfil.
Os perfis do sistema seguem uma hierarquia de autoridade, do mais alto ao mais baixo: Super Admin, Organization Admin, Manager, Editor, Viewer e Guest. Uma pessoa só consegue atribuir perfis e gerenciar pessoas de autoridade abaixo da sua.
Ver e ajustar as permissões de um perfil
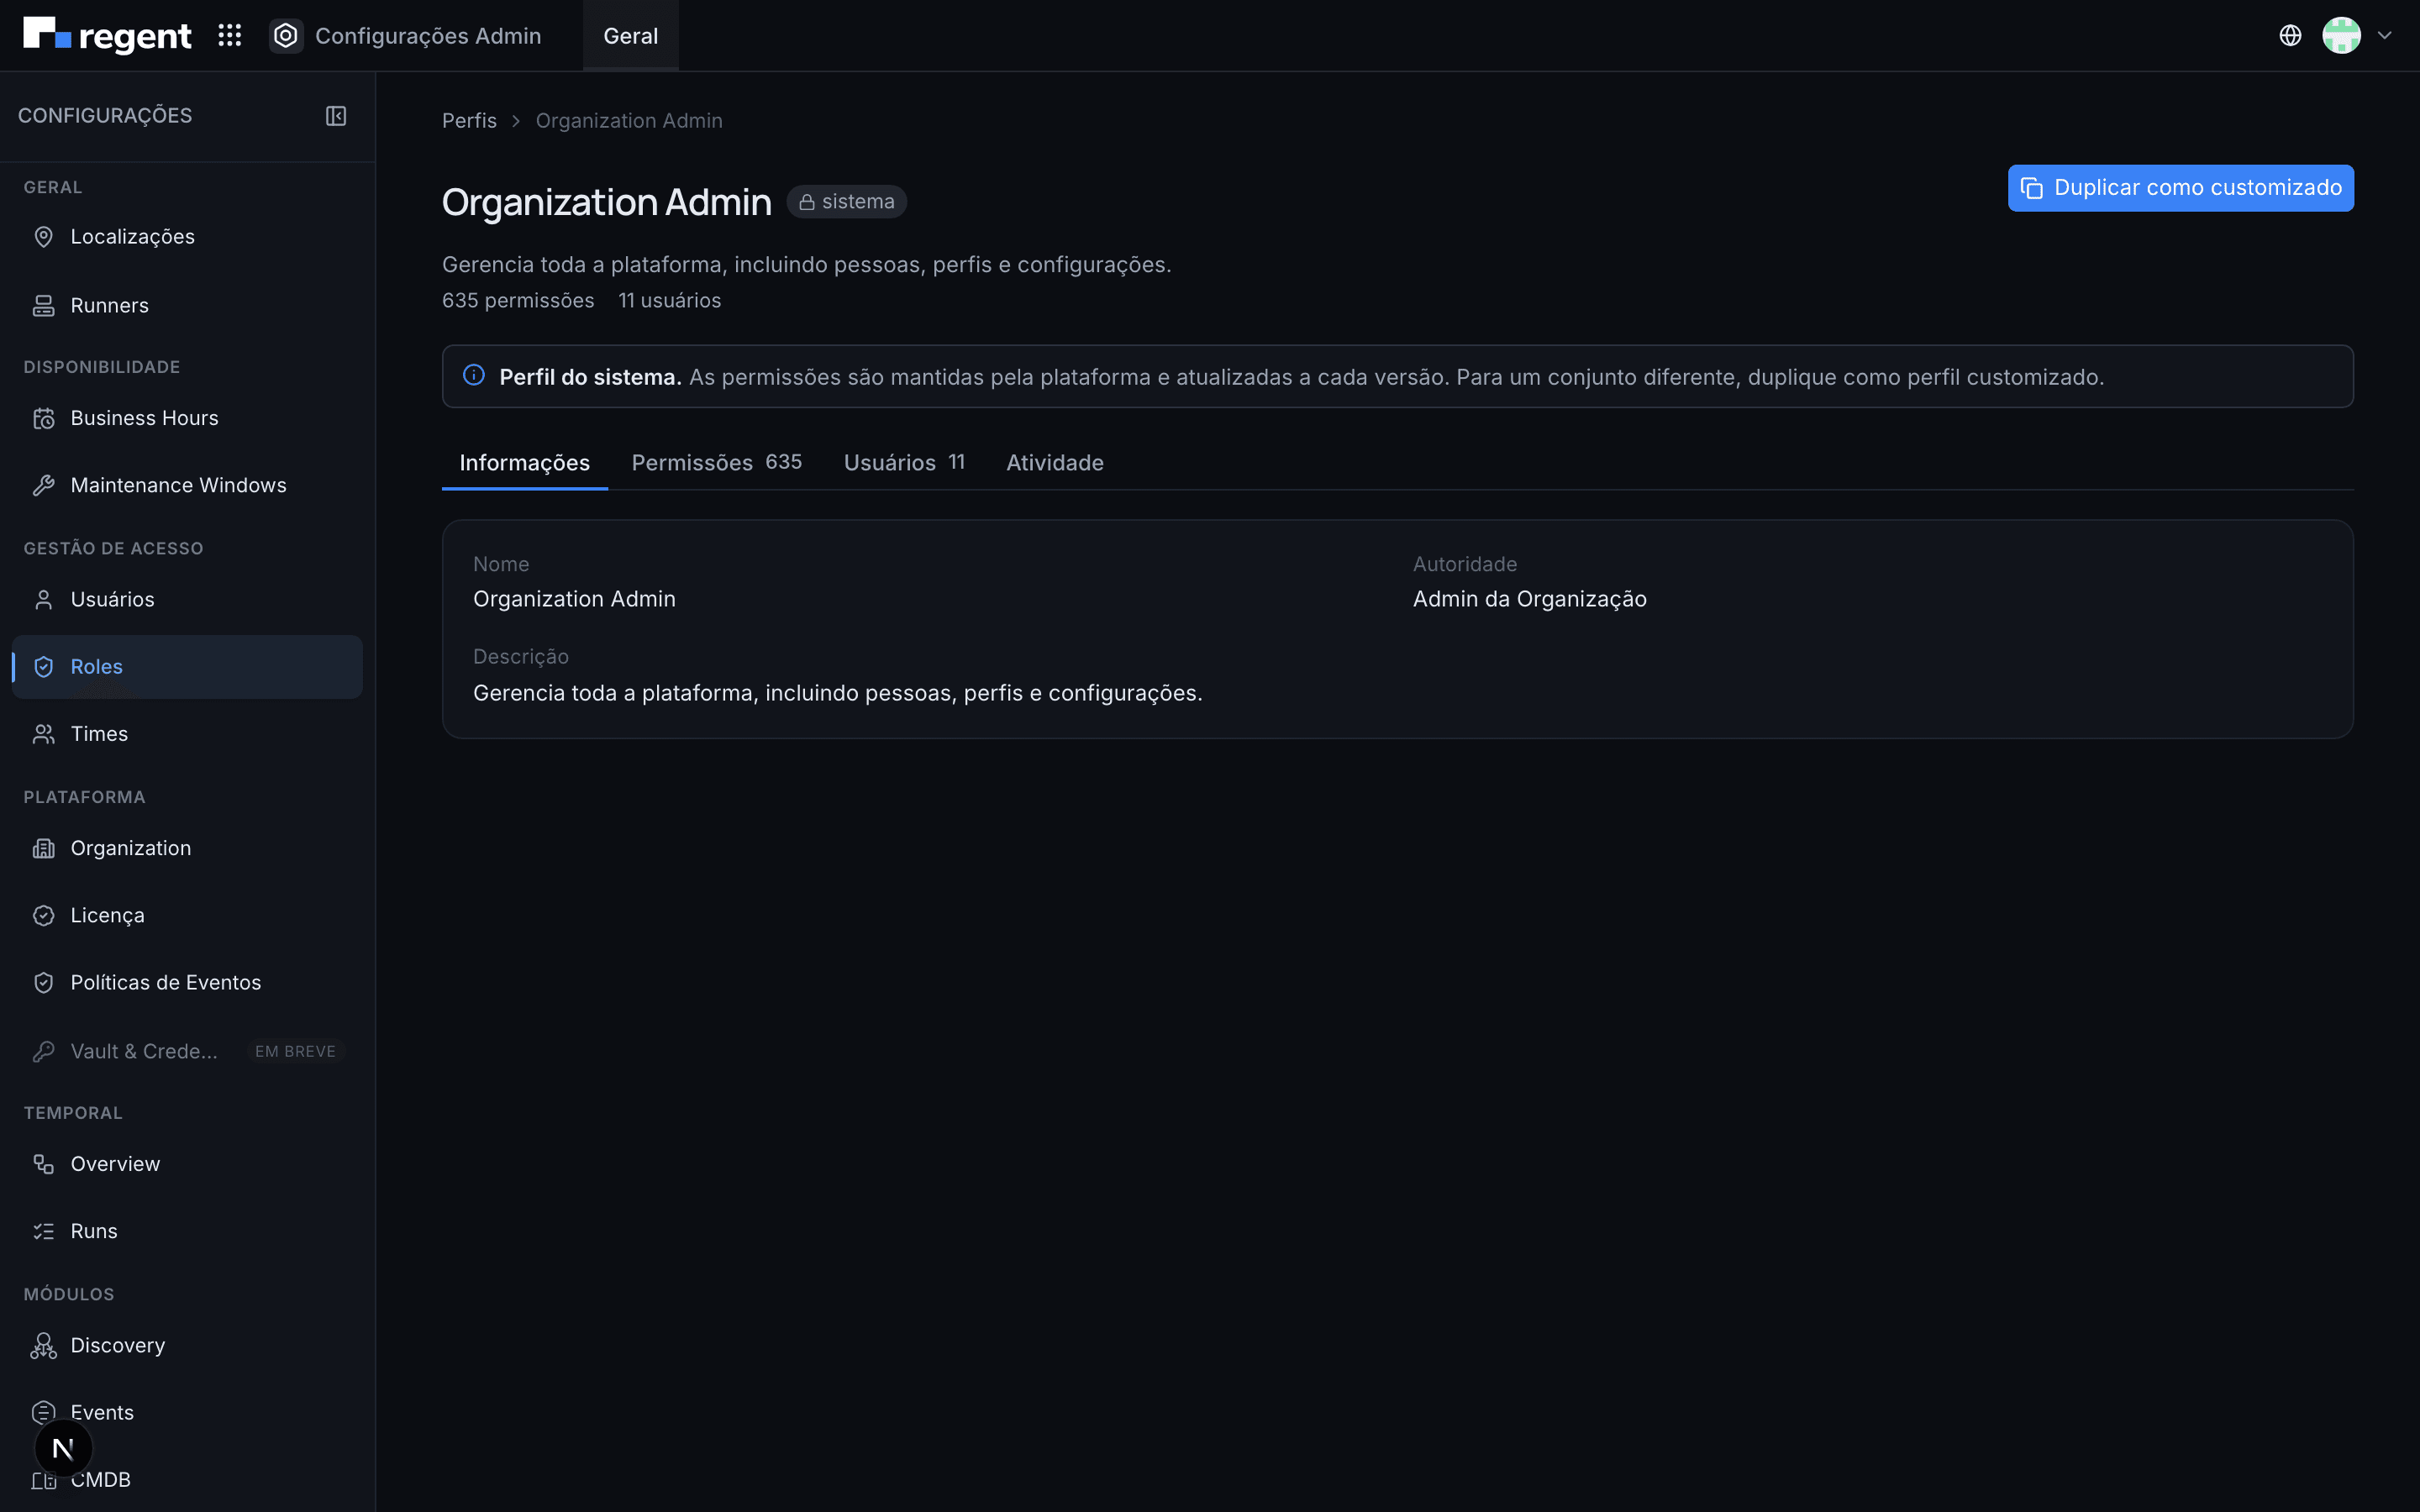
Clique em um perfil para abrir o detalhe, com as abas Informações, Permissões, Usuários e Atividade.
Na aba Permissões, a matriz mostra, para cada Recurso, se o perfil pode Ver, Criar, Editar e Excluir, além das Ações específicas de cada recurso. Cada célula indica se a permissão está concedida, não concedida ou parcialmente concedida.
Perfis do sistema
As permissões de um perfil do sistema não podem ser editadas. Para um conjunto diferente, use Duplicar como customizado e ajuste a cópia.
Criar um perfil customizado
Em Perfis, crie um perfil novo, ou abra um existente e use Duplicar.
Informe Nome (ex.: NOC Nível 2), Descrição e a Autoridade. A autoridade só pode ser igual ou inferior à sua e define sobre quem a pessoa age, não o que ela pode fazer.
Clique em Criar e escolher permissões e marque as permissões na matriz. Você só consegue conceder permissões que você mesmo tem.
Usuários
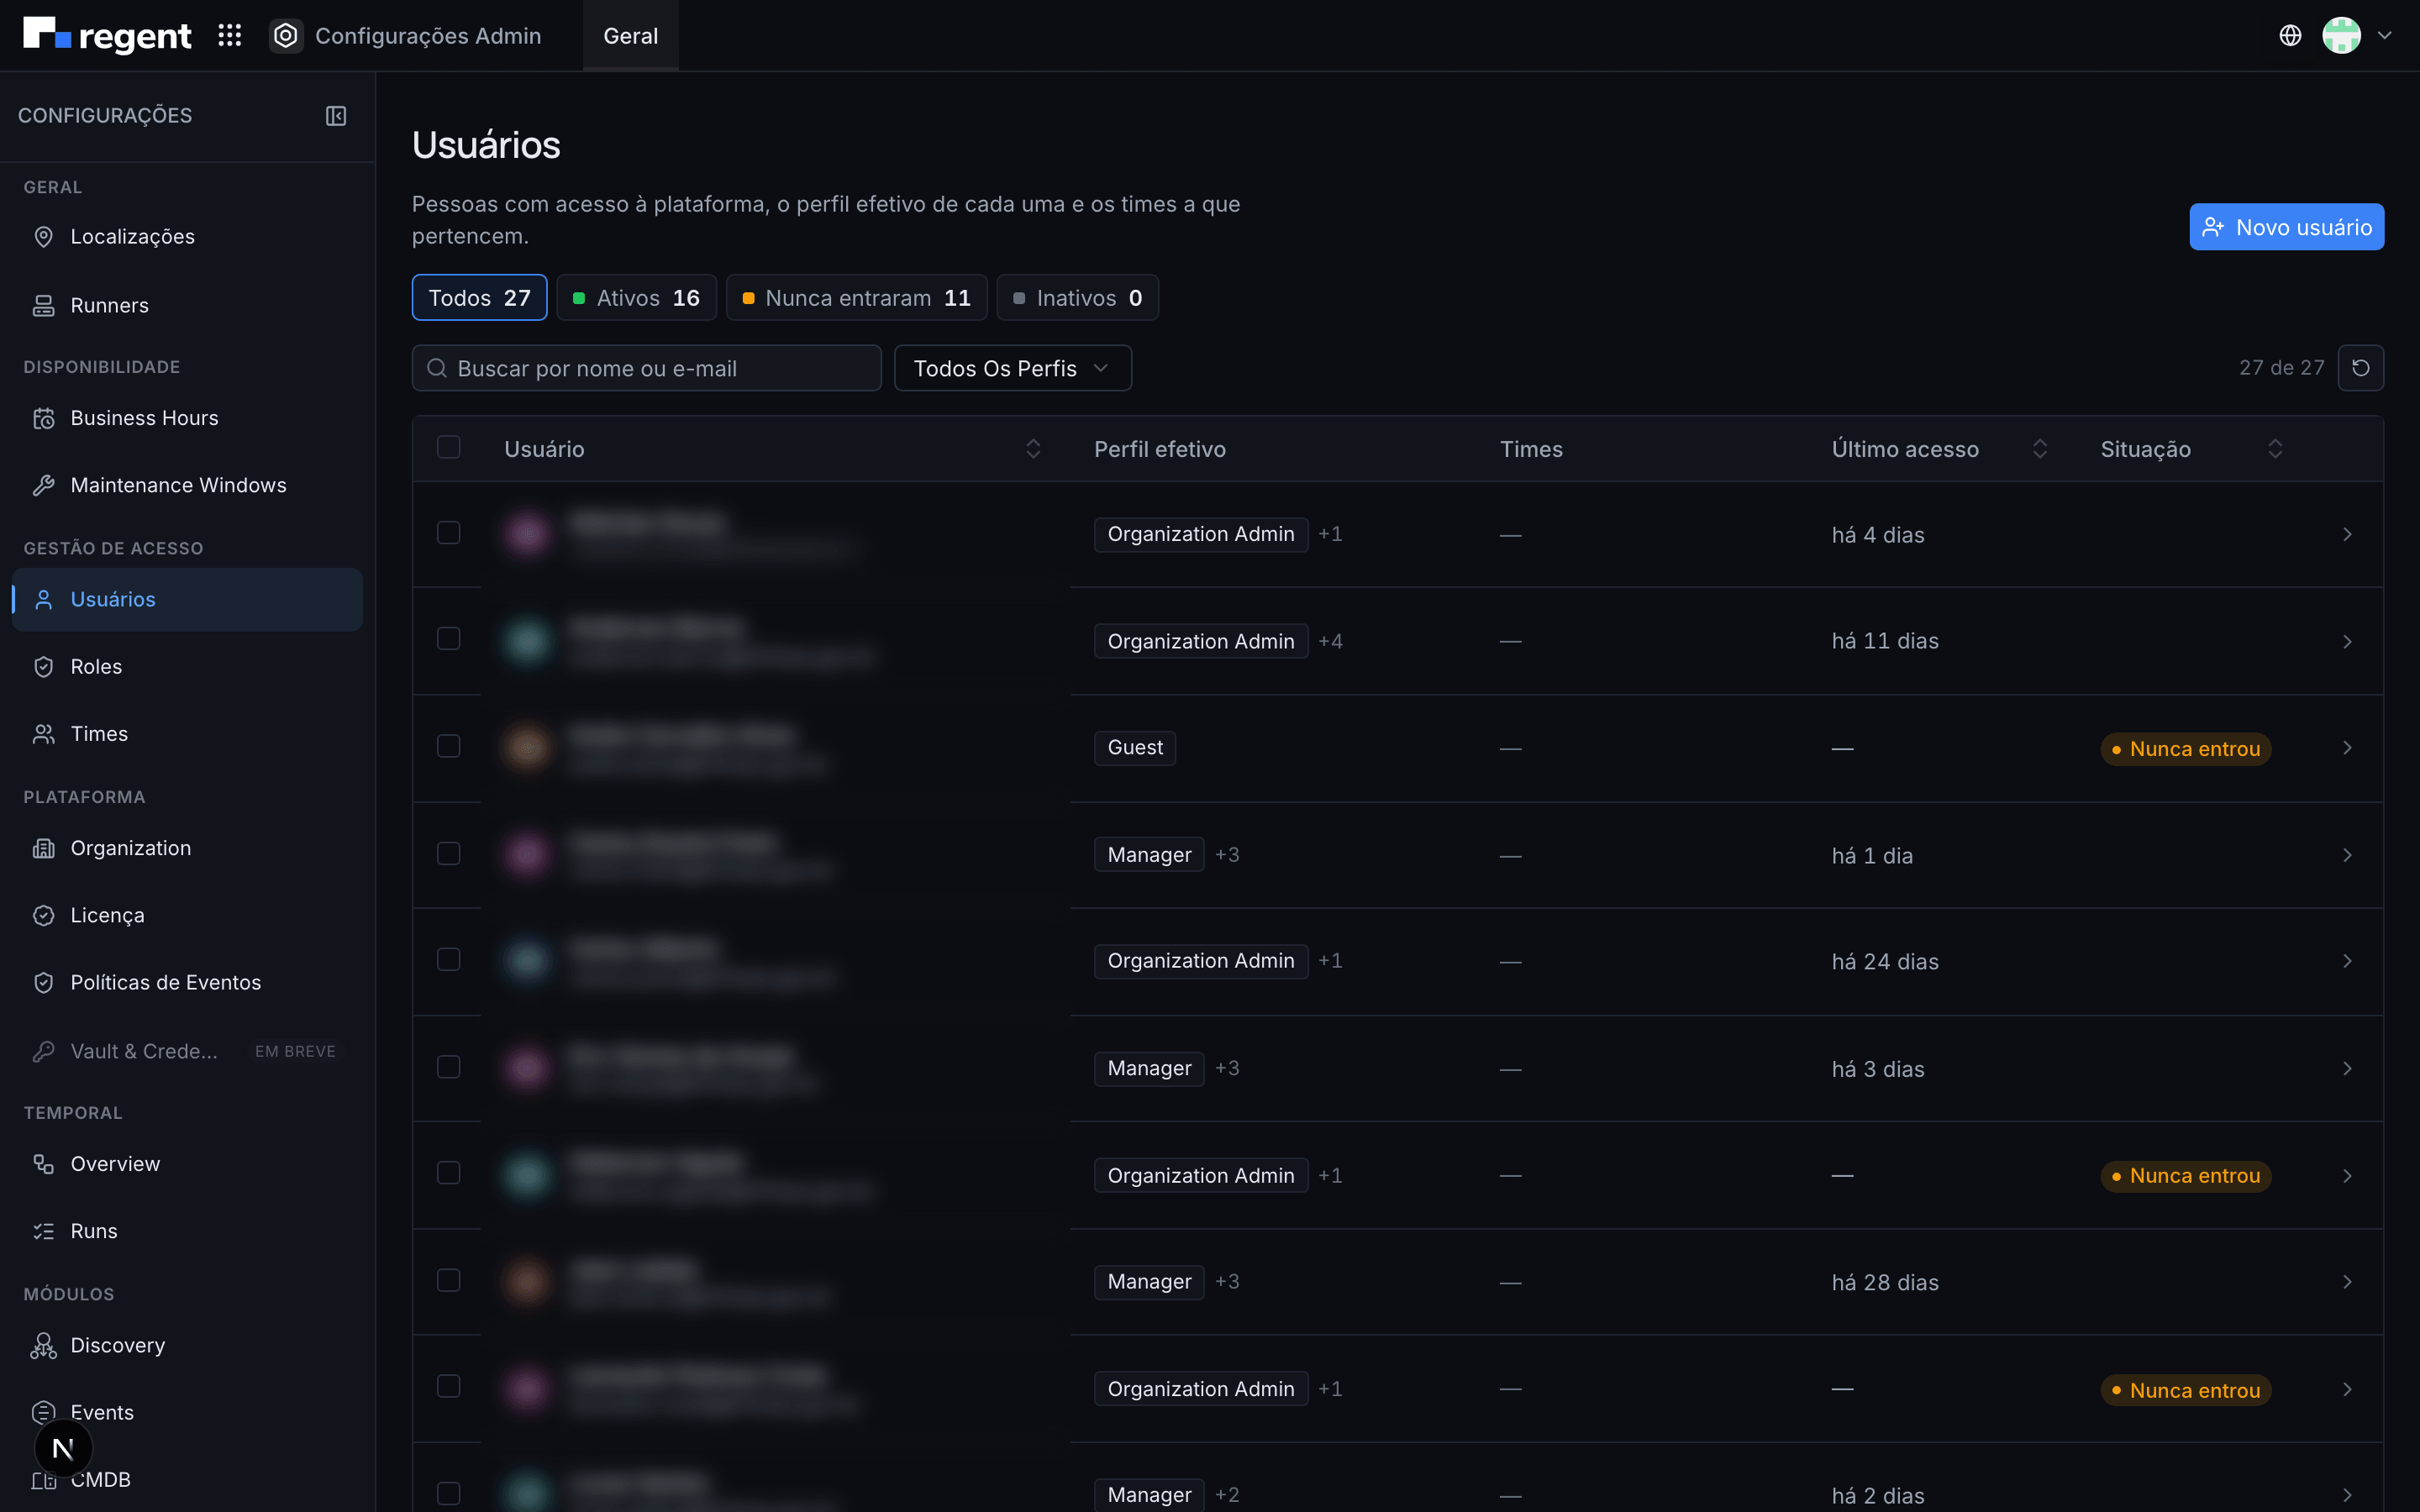
A página Usuários lista as pessoas com acesso, com o Perfil efetivo (o de maior autoridade entre os perfis da pessoa), os Times, o Último acesso e a Situação. Use os filtros Ativos, Nunca entraram e Inativos, a busca por nome ou e-mail e o filtro de perfil. Linhas com cadeado estão fora do seu alcance: a pessoa tem autoridade igual ou superior à sua.
Clique em uma pessoa para abrir o detalhe, com as abas Acesso, Times e Perfil:
- Acesso mostra os Perfis atribuídos, com quem atribuiu e quando, as Exceções individuais (permissões concedidas ou retiradas só para essa pessoa) e as Permissões efetivas, o resultado final.
- Atribuir perfil concede um perfil com Validade Permanente ou temporária (7, 30 ou 90 dias). O acesso temporário expira sozinho.
- Revogar retira um perfil na hora.
Em Mais ações:
- Desativar acesso encerra todas as sessões, impede a entrada e as notificações, e mantém perfis, times e histórico para uma reativação;
- Reativar acesso devolve o acesso;
- Excluir usuário é definitivo. Prefira desativar, que preserva o histórico.
Selecionando várias pessoas na lista, é possível Atribuir perfil, Adicionar a time, Desativar ou Reativar em lote.
Times
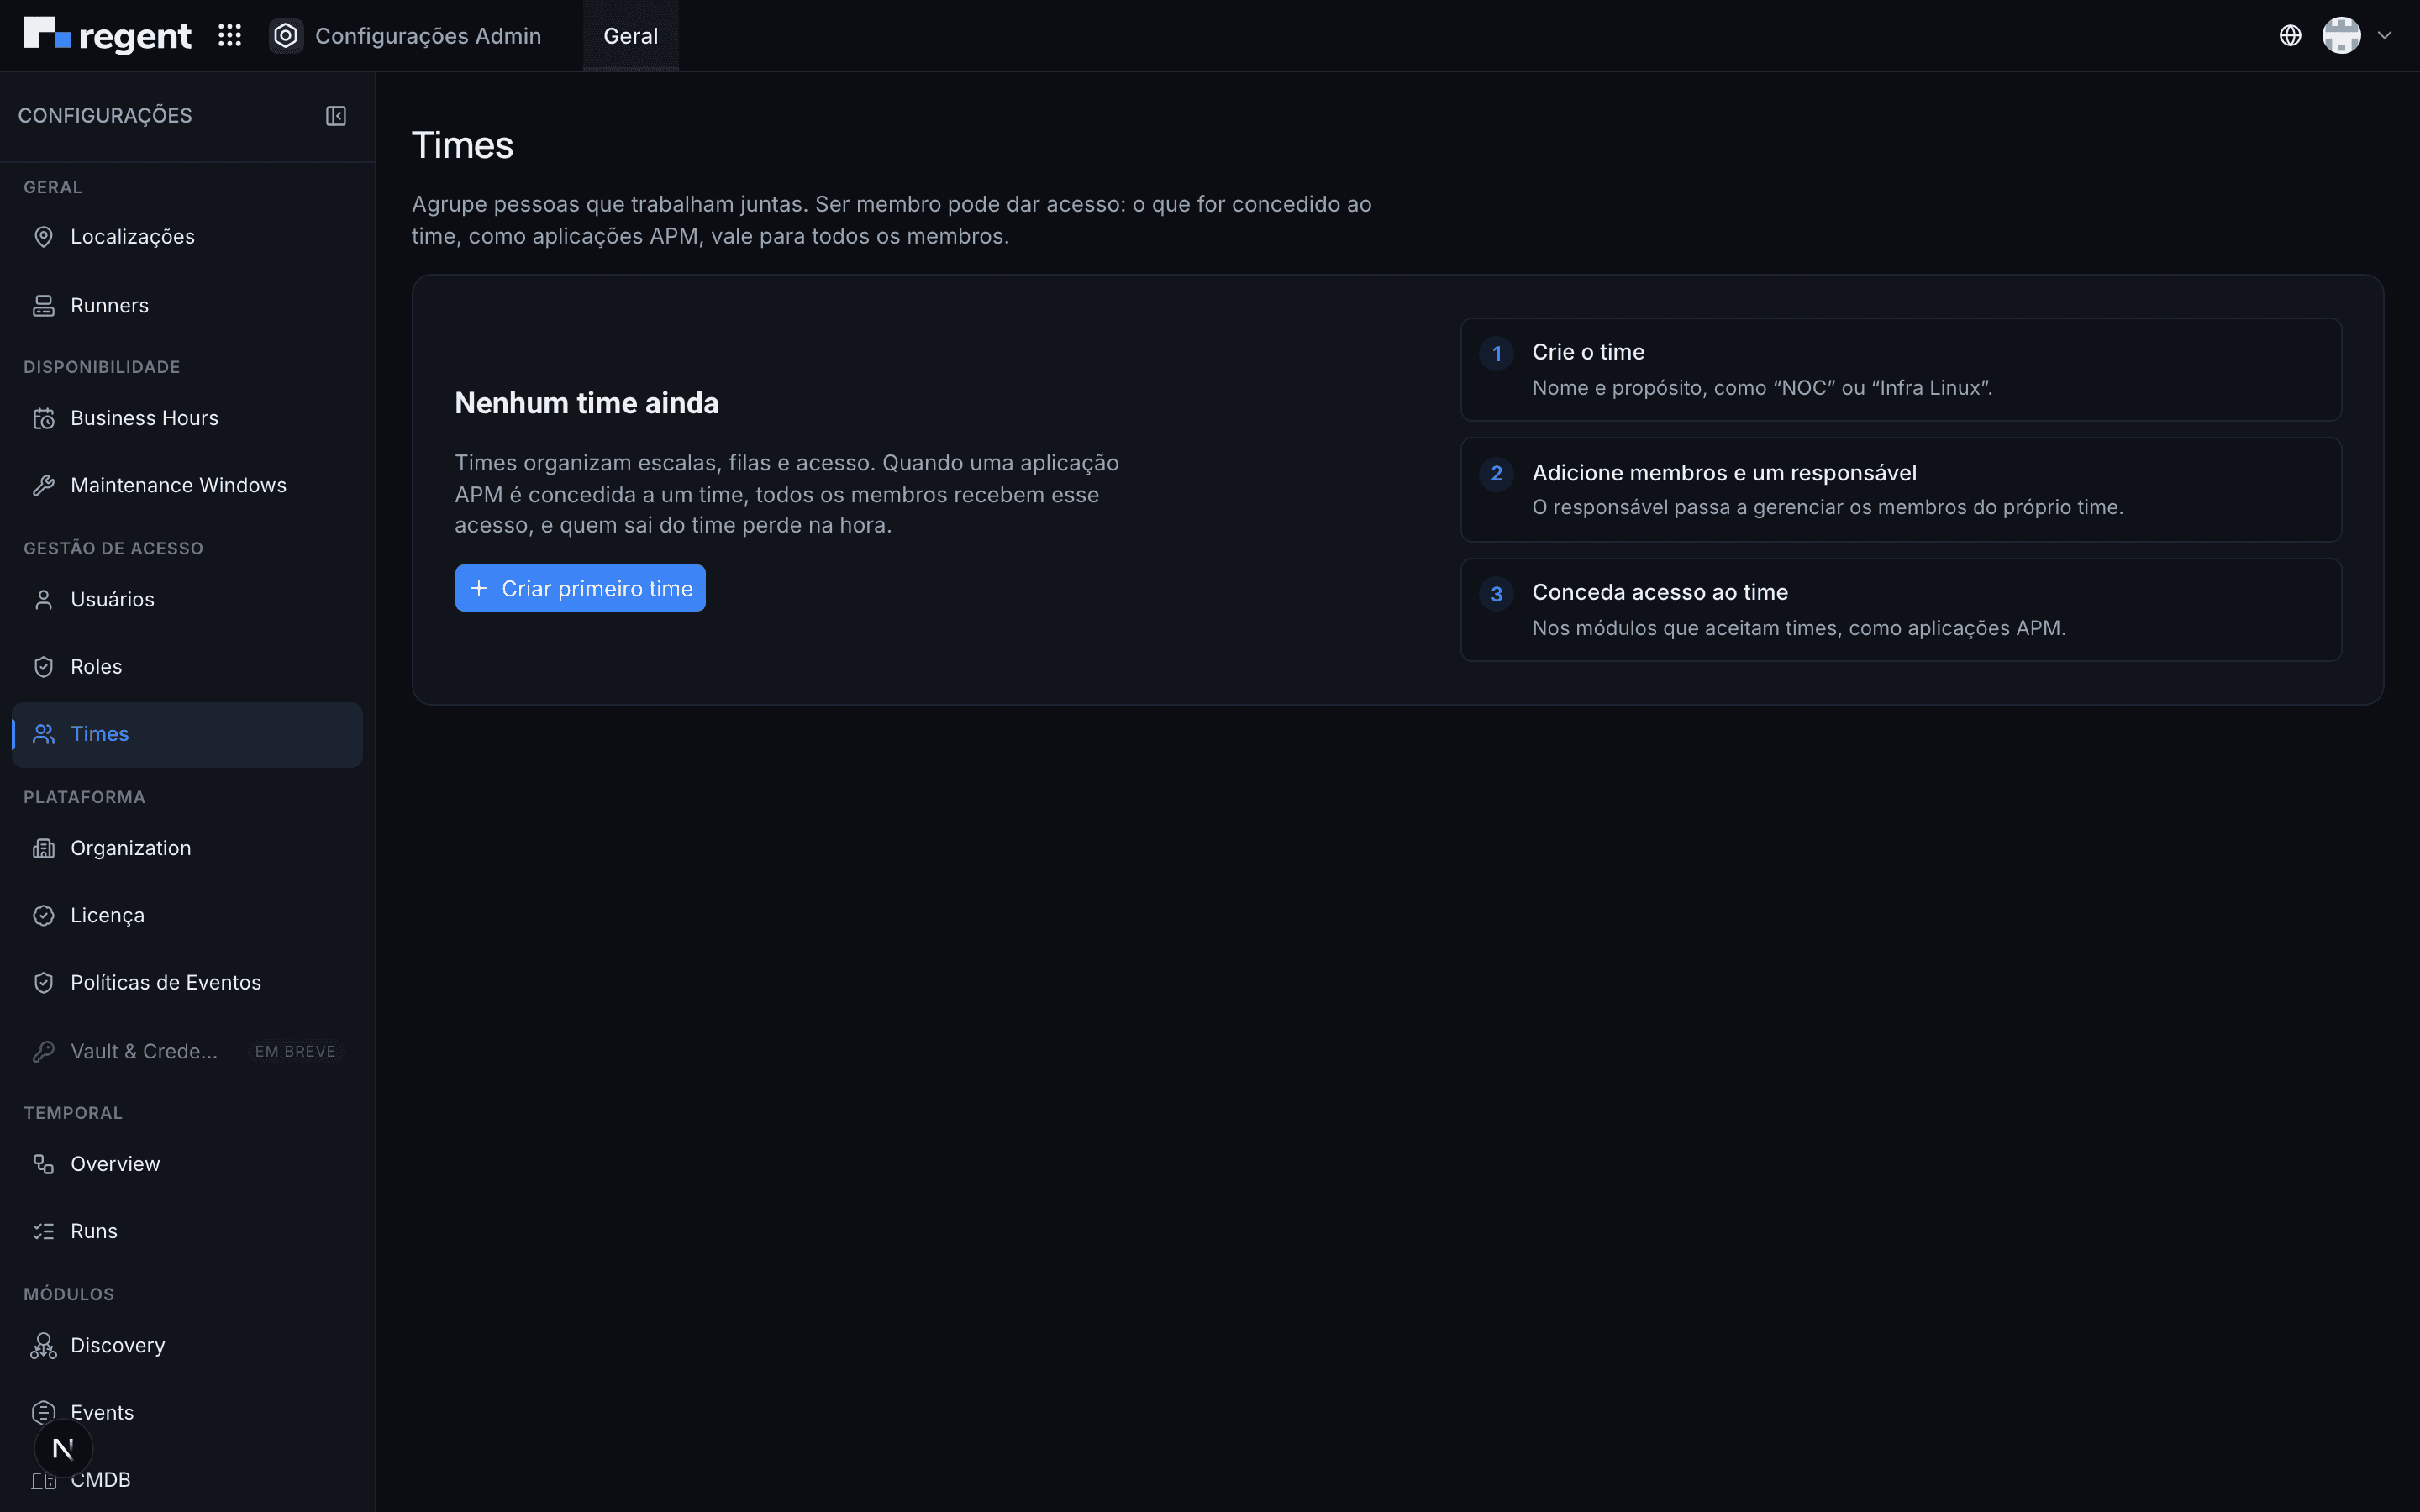
A página Times lista cada time com os Membros, os Responsáveis, o Acesso concedido (por exemplo, aplicações do APM) e a Situação. No detalhe de um time:
- Adicionar membros inclui pessoas, como Membro ou Responsável;
- Responsáveis gerenciam os membros e os dados do time;
- Remover tira a pessoa do time, e ela perde na hora o acesso que recebia por meio dele.
Um perfil também pode ser concedido pelo time: nesse caso, o detalhe do perfil mostra a pessoa com a origem Pelo time.
Segregação de funções
A combinação de perfis, autoridade e exceções permite separar funções:
- quem opera (ex.: Editor) não administra acessos;
- quem administra acessos só alcança pessoas abaixo da própria autoridade;
- ações sensíveis, como as que agem diretamente sobre hosts (processos, serviços e energia), ficam em perfis que só um Organization Admin atribui.
Toda atribuição, revogação e alteração de acesso fica registrada na trilha de auditoria.