Autenticação em dois fatores
Exija um código de 6 dígitos de um aplicativo autenticador, além da senha, para entrar na plataforma.
A autenticação em dois fatores (MFA) acrescenta um segundo passo à senha: um código de 6 dígitos gerado por um aplicativo autenticador no celular, como Google Authenticator, Microsoft Authenticator, Authy ou 1Password. O código muda a cada 30 segundos, então uma senha vazada sozinha não basta para entrar com a conta de alguém.
O MFA é próprio da plataforma: os códigos são calculados e conferidos no próprio ambiente, sem depender de nenhum serviço externo.
São duas etapas:
- o administrador liga o MFA e define a política da organização;
- cada usuário ativa o segundo fator no próprio perfil, lendo um QR code no aplicativo.
Ligar o MFA na organização
Quem pode fazer
Ligar o MFA e alterar a política exige acesso de administrador às Integrações.
O MFA é ligado pelo catálogo de Integrações, no cartão MFA (TOTP), da categoria Autenticação. Cada ambiente tem uma única política de MFA.
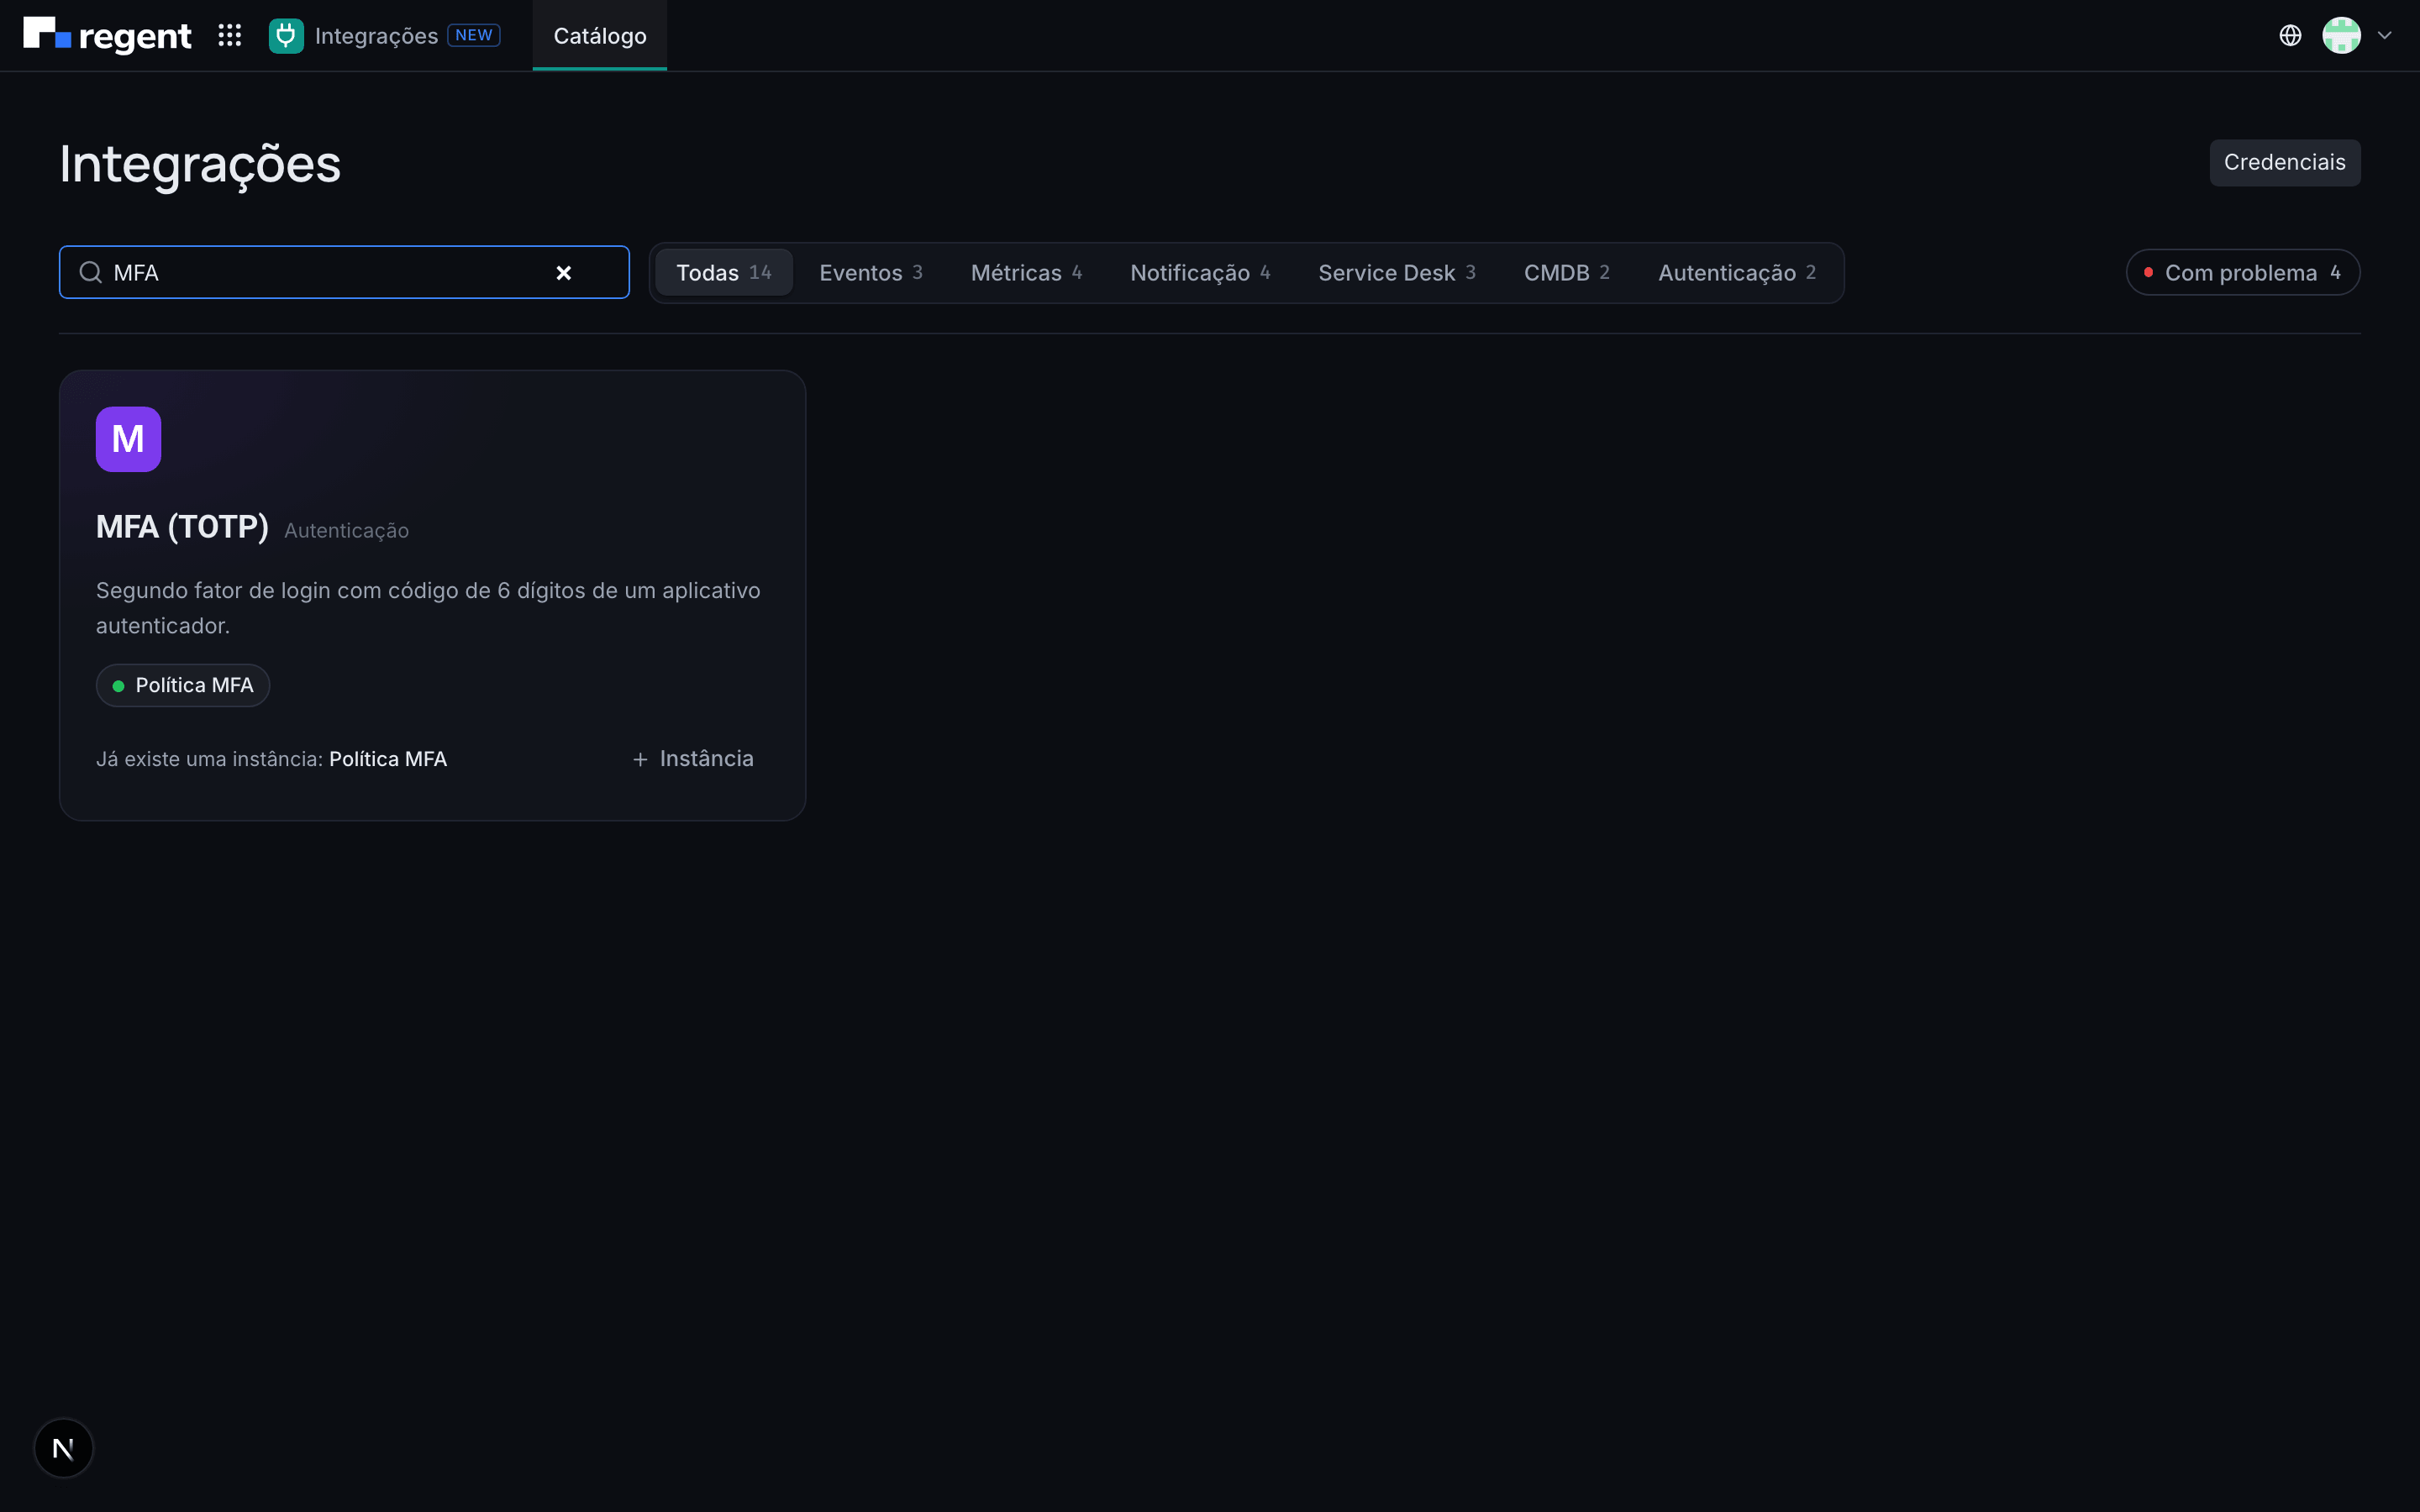
Abra Integrações pelo menu de aplicações e busque por MFA.
Clique em + Instância no cartão MFA (TOTP) e conclua a criação. O MFA não usa credencial externa; o teste da instância confere o cálculo dos códigos, o cofre de segredos e o relógio do servidor.
Na instância criada, abra a aba MFA e clique em Ligar MFA. A partir daí, os usuários passam a ver a opção de ativar o segundo fator no perfil.
Definir a política
A aba MFA da instância mostra quantos usuários já ativaram o segundo fator e reúne a política em três partes.
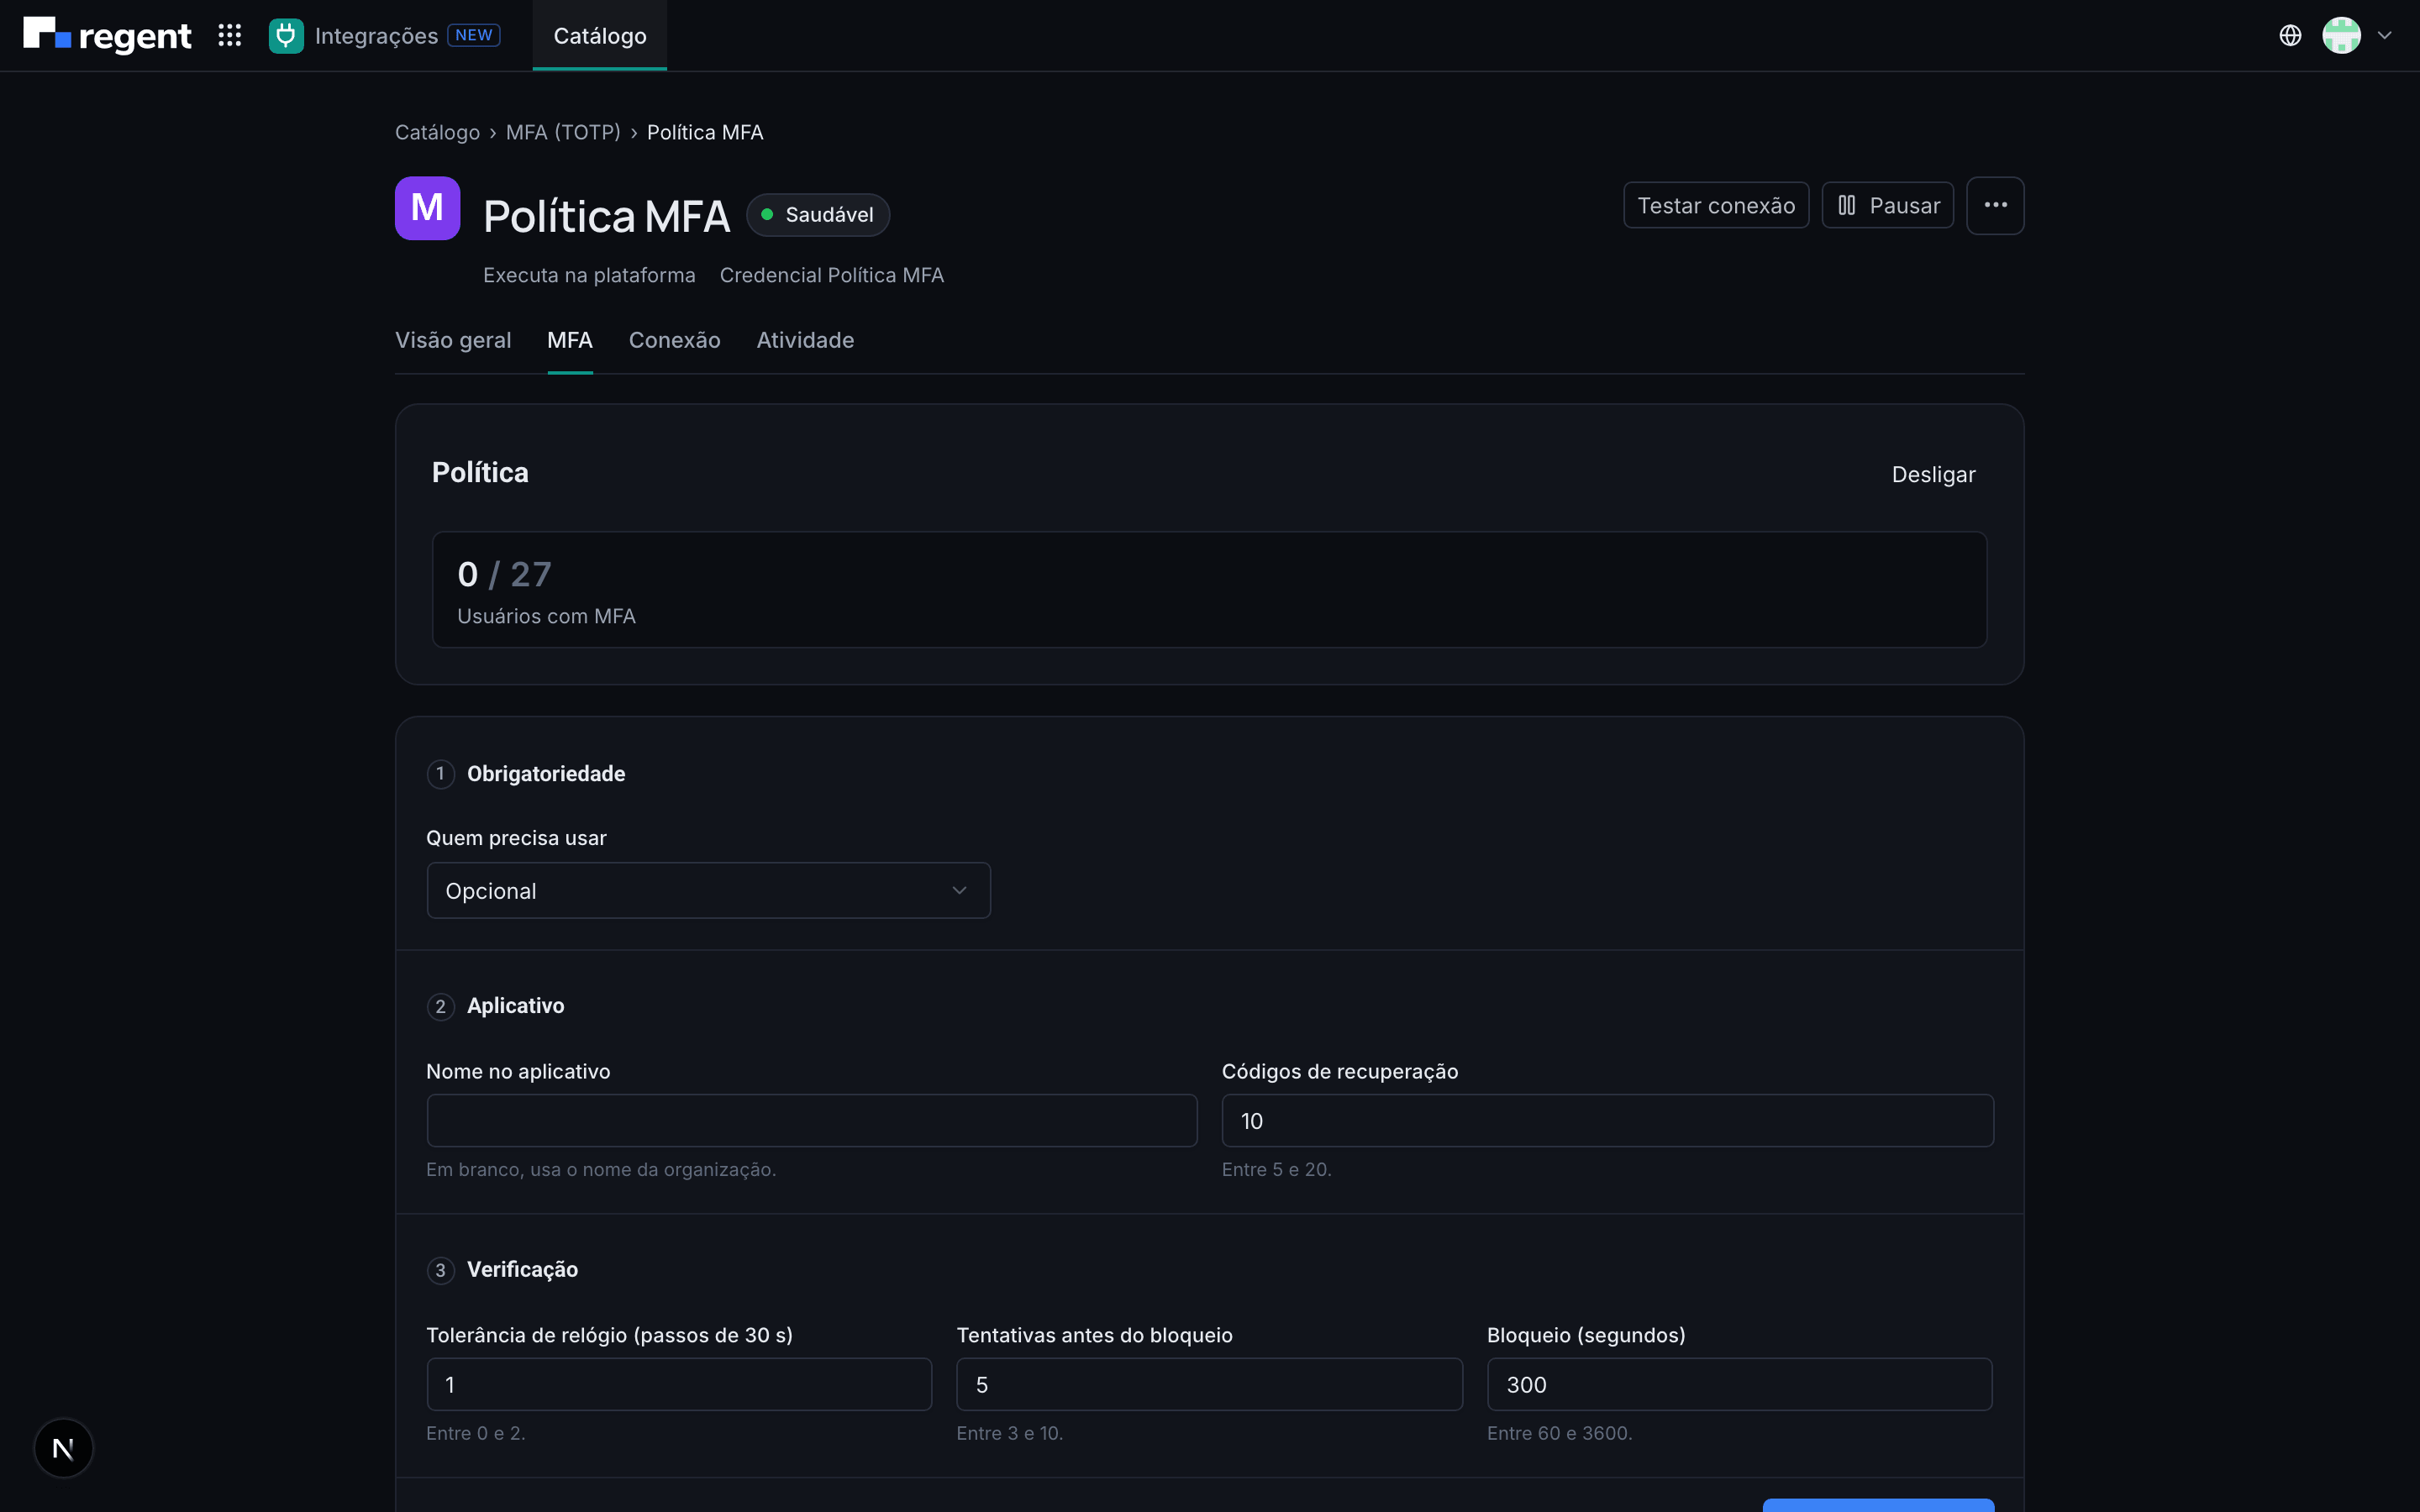
| Seção | Campo | O que define |
|---|---|---|
| Obrigatoriedade | Quem precisa usar | Opcional, Obrigatório para administradores ou Obrigatório para todos. |
| Aplicativo | Nome no aplicativo | Como a conta aparece no aplicativo autenticador. Em branco, usa o nome da organização. |
| Aplicativo | Códigos de recuperação | Quantos códigos de uso único cada usuário recebe ao ativar (entre 5 e 20). |
| Verificação | Tolerância de relógio | Quantos passos de 30 segundos de diferença entre o celular e o servidor são aceitos (entre 0 e 2). |
| Verificação | Tentativas antes do bloqueio | Quantos códigos errados seguidos bloqueiam a conta temporariamente (entre 3 e 10). |
| Verificação | Bloqueio (segundos) | Por quanto tempo a conta fica bloqueada depois disso (entre 60 e 3600). |
Quando a política torna o MFA obrigatório, o painel mostra também quantos usuários Obrigatórios sem MFA ainda faltam ativar.
Abaixo da política, a lista de Usuários mostra, para cada pessoa, o Status do segundo fator (Ativo, Pendente, Sem MFA ou Bloqueado), o Último uso, quantos códigos de recuperação restam e se o MFA é Obrigatório para ela.
Redefinir o MFA de um usuário
Se alguém trocar ou perder o celular sem ter os códigos de recuperação, o administrador clica em Redefinir na linha do usuário. O aplicativo e os códigos de recuperação antigos deixam de valer, e a pessoa precisa ativar o MFA de novo.
Ativar o segundo fator no seu perfil
Com o MFA ligado pelo administrador, cada usuário ativa o próprio segundo fator em Meu perfil → Segurança, no cartão Autenticação em dois fatores, no fim da página.

Clique em Ativar. A plataforma mostra um QR code e a Chave manual equivalente.
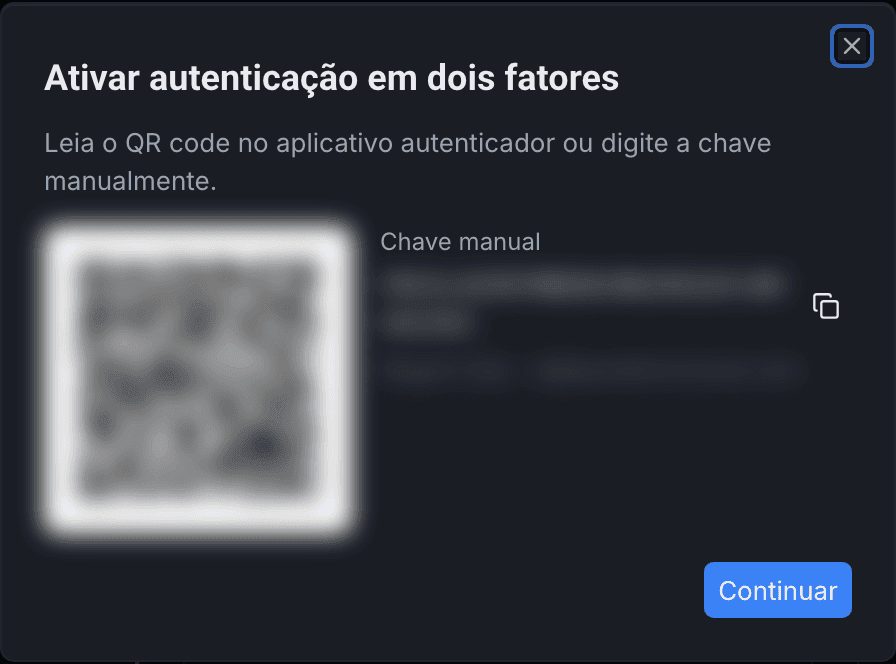
No aplicativo autenticador do celular, adicione uma conta lendo o QR code ou digite a chave manual. Depois clique em Continuar.
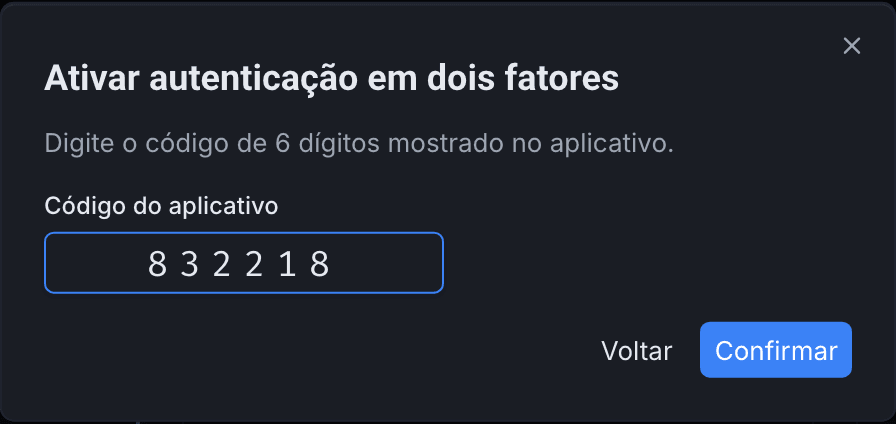
Digite o código de 6 dígitos que o aplicativo mostra e clique em Confirmar.
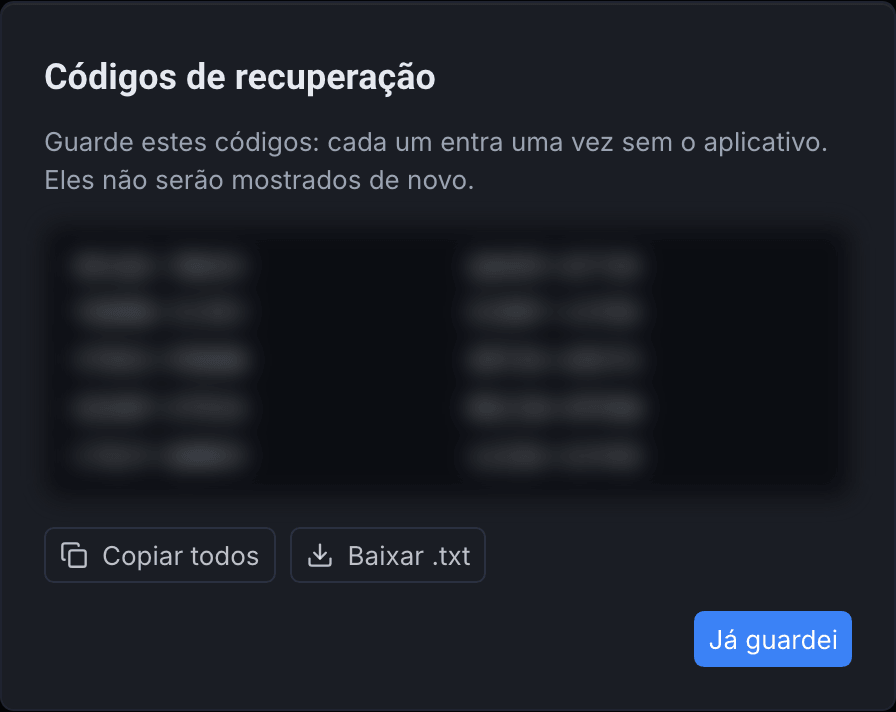
Guarde os Códigos de recuperação: cada um permite entrar uma vez sem o aplicativo, caso o celular não esteja à mão. Use Copiar todos ou Baixar .txt e clique em Já guardei. Eles não são mostrados de novo.
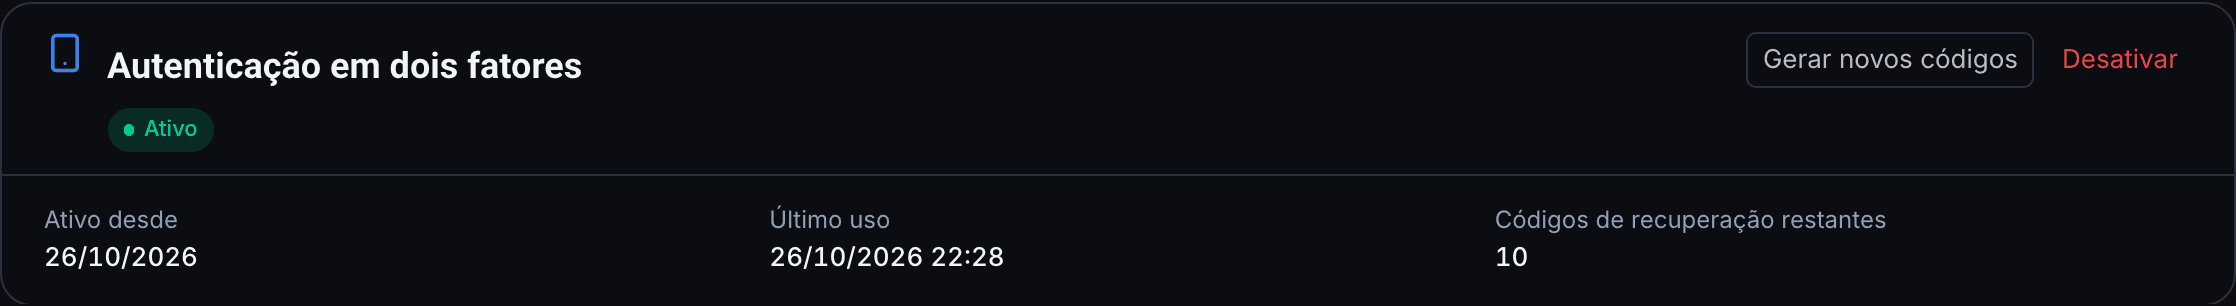
Com o segundo fator ativo, o cartão passa a mostrar Ativo, a data de ativação, o último uso e quantos códigos de recuperação restam.
Se não aparecer a opção de ativar
A mensagem O administrador não habilitou o MFA. indica que o MFA ainda não foi ligado na organização.
Gerenciar o segundo fator
No mesmo cartão do perfil:
- Gerar novos códigos cria um novo conjunto de códigos de recuperação; os anteriores deixam de valer. É preciso informar um código do aplicativo.
- Desativar remove o segundo fator da conta. Aceita um código do aplicativo ou um código de recuperação, para quem perdeu o celular. Se a política tornar o MFA obrigatório para você, será preciso ativá-lo de novo.
Depois de muitos códigos errados seguidos, a conta fica bloqueada pelo tempo definido na política, e a tela informa quando tentar de novo.
Toda ativação, desativação, geração de códigos e redefinição feita por administrador fica registrada na auditoria.